ブログ再開します。
久しぶりな投稿ですが、ここ最近のAIの進化もあってか、情報漏洩が多発しています。
おそらく、AIを使ってセキュリティーホールを発見し、クラッキングするという、
AIを悪い方向に使う輩により、大事になっています。
GMOインターネットグループが提供する、FX自動売買用の「お名前.com デスクトップクラウド」で、
利用者のサーバー環境に不正なプログラムが置かれ、FX等の取引口座のログイン情報が第三者に取られて
不正利用されました。
報道からは現時点で確かなことが窺い知れませんが、インタビューを受けていたユーザは、「どんどん取引を
されて、しまいには資金がゼロになった」と話をしていました。FXは相対取引なので、相手がいるということ、
推測ですが、自己に不利、相手に有利な取引が繰り返され、一気に資金がゼロになったようです。
このやり口、まずは「利用者のサーバー環境に不正なプログラムが置かれ、」という仕組み、何をやったんだ、
と突っ込みたくなるところですが、現在の報道内容からは、攻撃の技術的な詳細まではわからない状況です。
いずれにしても、顧客からすると、他人の手が、自分の資産に無造作にリーチしてきたということ、
恐ろしいことです。片や、ログインして残高を動かす、などというものではなく、
現物が手元・金庫等にあるため、このような遠隔リーチによる被害とは無縁です。
懐に手を突っ込まれて、資金を失うということはありません。アンティークコインという現物資産の強みです。
ところで、不正ついでに、こんなことが!と思うことがありました。
フィッシング詐欺に使うURLですが、下のAmazonのアドレス、違いわかりますか?
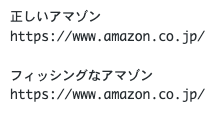
上が正しいアドレス、下が私が作った偽のアドレスです(画像なので直接のアクセスはできません)。
見た目、全く同じです。英語以外の、英語と表記が同じ文字を使って変換、
こんなアドレスで、偽サイトに誘導できるのです。
これは流石に高度ですが、初めてのアクセス先では注意を怠らず、
アクセス先でアドレスがおかしい、ページの文字がおかしい、画像が歪んでる、
細かいところの手を抜いてる、なども注意点です。ただ、細かいところも
AIが整えているとなるとなかなか厳しいところです。
URLが本物か、偽サイトを避ける方法が以下のようですが、
②がまずは一番大事じゃないでしょうか(他はちょっと難しい。。)
①鍵マーク・証明書の発行先(Organization情報)を確認する
②ブックマークや検索エンジン経由でアクセスし、URLを手打ちしない
③ブラウザの拡張機能(ホモグラフ検出系)を使う
④自社ドメインの類似ドメイン登録を監視するサービスを利用する
引き続き、ご注意ください。
内部リンク
銀行貸金庫代替サービスを調査(全国/アンティークコイン向け)
ネットのセキュリティー関連ではありませんが、アンティークコインのセキュリティーを書いています。
外部リンク